
许多小企业主以为黑客只盯着大公司下手。事实上,规模较小的企业往往正因为防御更薄弱而更容易得手。你手里握着客户姓名、联系方式、支付信息和登录凭据,而这一切对居心不良的人来说都很值钱。好消息是,新加坡小企业主可以落实的稳妥网络安全,并不需要大笔预算或技术背景,只需要一贯而合理的习惯。这是一般性信息,并非专业的安全或法律意见,因此对于任何复杂的事项,请咨询合格的专家。而由于你处理个人资料,你必须保护客户信息并遵守个人资料保护法令(PDPA)。
为什么小企业会成为目标
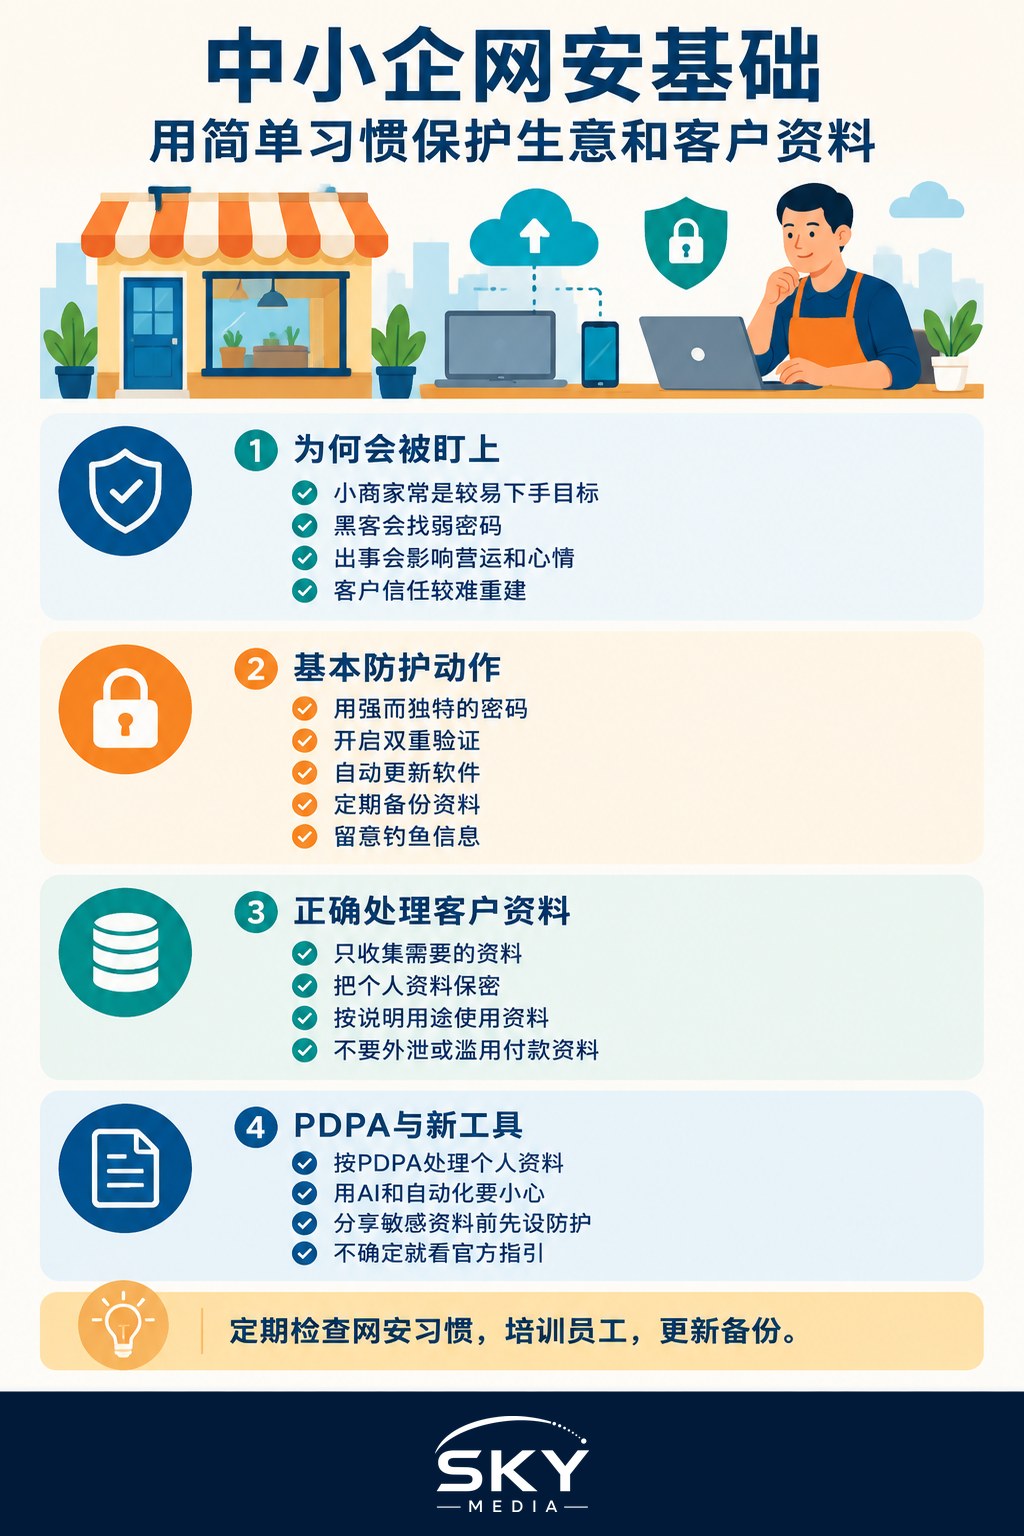
网络罪犯玩的是概率游戏。自动化攻击在互联网上扫描薄弱环节,它们并不在乎你规模有多大。一家用着简单密码、又没有备份的小店,比一家配有安全团队的大公司更容易得手。一次入侵的代价不只是金钱。它可能意味着客户数据丢失、声誉受损、业务停摆,以及善后收拾残局的压力。
对小企业而言,影响可能十分严重。一旦客户数据外泄,信任会迅速蒸发,而重建信任又很缓慢。当涉及个人资料时,还可能负有个人资料保护法令(PDPA)下的义务。这正是为什么预防远比补救便宜。现在花一点力气,日后能省下大量的痛苦。
这一切都不应让你心生恐惧,而应让你行事审慎。大多数入侵都是利用基本的弱点,堵上这些缺口,就能让你领先于大多数容易得手的目标。
保护你企业的实用步骤
用一小把简单直接的措施,你就能实实在在地降低风险。要一贯地去做,而不是追求完美。
- 使用强而唯一的密码。不同账户用不同的密码,并保存在信誉良好的密码管理器中。到处重复使用同一个密码,是最常见的祸根之一。
- 开启双重认证。那一个额外的验证码或提示,能当场挡住大多数盗用密码的攻击。请在电子邮件、银行和业务工具上启用它。
- 保持软件更新。更新往往会修补安全漏洞。尽可能为你的设备、应用和网站开启自动更新。
- 备份你的数据。定期做独立的备份,这样一次勒索软件攻击或硬件故障就不会把你彻底抹掉。请通盘想清楚如何妥善地保护和备份你的企业数据。
- 警惕钓鱼。大多数攻击都从一封以假乱真的邮件或消息开始。在点击链接或分享信息前先停一停,并通过另一个渠道核实不寻常的请求。
- 限制访问权限。只给员工他们所需的访问权限,并在有人离职时及时收回。
- 妥善保障支付安全。使用信誉良好、安全的支付网关,而不要自己处理银行卡信息。
这些都不是什么高深的东西。它们相当于数字世界里锁好门,能挡下绝大多数投机性的攻击。
保护客户数据与个人资料保护法令(PDPA)
如果你收集任何个人信息,而几乎每家企业都会,你就有责任妥善保管它。个人资料保护法令(PDPA)为个人资料在新加坡如何被收集、使用和保护设定了要求。在实务层面,这意味着只收集你需要的、把它保管好、用于你告知客户的用途,并在需要时取得同意。绝不暴露、出售或滥用个人或支付数据。
对较新的工具要格外小心。如果你使用人工智能服务或自动化,在没有妥善保障措施的情况下,不要把敏感的客户数据喂给它们,因为这些工具可能出错,你的数据也未必会按你所设想的方式被处理。熟悉中小企业的个人资料保护法令(PDPA)与数据保护,与负责任地为小企业使用人工智能工具,二者是相辅相成的。就你的具体义务,请查阅个人资料保护委员会(PDPC)的官方指引,并在事关重大时寻求专业意见。
实在的底线是:网络安全是一项持续的工作,而非一劳永逸。威胁在演变,因此要定期检视你的习惯、就基础知识培训你的团队,并保持备份的最新。你不必成为专家。你需要的是一贯、谨慎,并对托付于你的客户数据心怀尊重。正是那份稳定的自律,让你的企业和你的客户都保持安全。
常见问题
公司电邮被黑客入侵,第一步该做什么? 立刻用安全的设备更改密码,启用双重认证,并登出所有其他登录。提醒员工和可能收到可疑信息的客户。如果涉及个人资料外泄,请查阅个人资料保护委员会关于外泄通报的指引,必要时寻求专业协助。
小生意真的需要密码管理器吗? 非常建议使用,因为要记住许多不同的密码并不现实,而重复使用同一个密码风险很高。信誉良好的密码管理器能为你生成并保存高强度密码。记得用强力主密码和双重认证来保护它。
怎样识别针对员工的钓鱼电邮? 常见迹象包括催促紧急行动、意外的附件、可疑的发件地址,以及索取付款或登录资料。先别点击,改用电话等其他渠道核实。定期给员工简短的提醒,有助于大家保持警觉。
一人公司也需要遵守个人资料保护法令吗? 一般需要,只要你在经营中收集、使用或披露个人资料,不论规模大小。这意味着只收集必要的资料、妥善保护,并按告知的目的使用。最新要求请参阅个人资料保护委员会网站。
免费云端备份足够保护公司数据吗? 可以作为起点,但要看它多久备份一次、涵盖多少内容,以及能否顺利还原。至少保留一份与主要设备分开的副本。偶尔试做一次还原,确保备份真的有用。
官方资料: 网络安全局(CSA)